
 Angolo di Windows
Indice dei Contenuti
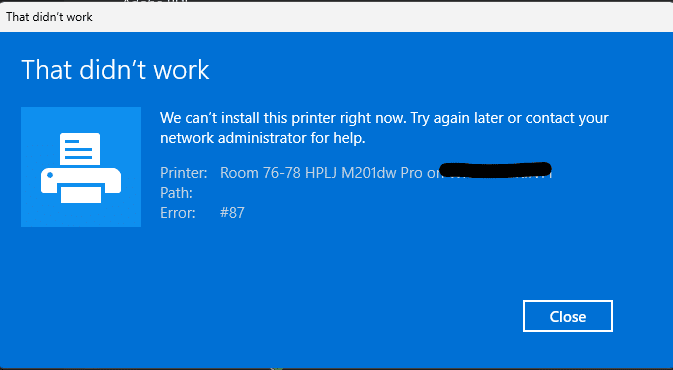
Il problema sembra creare l’errore codice 87 durante l’aggiunta di una stampante di rete.
Gli aggiornamenti di sicurezza distribuiti da Microsoft il 13 ottobre 2026 introducono una modifica importante nella gestione delle credenziali derivate da NTLMv1. Il cambiamento, pensato per migliorare la sicurezza di Windows, potrebbe provocare problemi di autenticazione in alcuni ambienti aziendali, in particolare con connessioni Wi-Fi, Ethernet e VPN che utilizzano MS-CHAPv2.
Le prime segnalazioni sono emerse anche tra gli amministratori IT che seguono il blog tedesco BornCity, dove diversi utenti hanno riportato difficoltà nel collegamento alle reti wireless aziendali dopo l’installazione degli aggiornamenti.
La modifica è stata confermata da Microsoft nella documentazione KB5066470, che chiarisce il nuovo comportamento predefinito di Windows e indica una possibile soluzione temporanea per le organizzazioni che utilizzano ancora i meccanismi di autenticazione interessati.
Cosa cambia con gli aggiornamenti di ottobre 2026
Il cambiamento riguarda la gestione delle credenziali derivate dalla crittografia NTLMv1 utilizzate in alcuni scenari di Single Sign-On (SSO).
Microsoft aveva già iniziato a intervenire su questo componente nel 2025, introducendo un meccanismo di controllo per individuare le applicazioni e le connessioni ancora dipendenti da tecnologie di autenticazione considerate obsolete.
Fino agli aggiornamenti di settembre 2026, quando il valore BlockNtlmv1SSO non era configurato, il sistema operava generalmente in modalità Audit: le richieste di generazione delle credenziali interessate venivano registrate, ma non bloccate.
Con gli aggiornamenti rilasciati a partire dal 13 ottobre 2026, il comportamento predefinito cambia.
| Impostazione | Prima di ottobre 2026 | Da ottobre 2026 |
|---|---|---|
| Modalità predefinita, con valore non configurato | Audit (0) | Enforce (1) |
| Credenziali NTLMv1 derivate per SSO | Consentite e registrate | Bloccate |
| Registrazione eventi | Warning, ID 4024 | Error, ID 4025 |
| Impatto potenziale | Nessuna interruzione dovuta al controllo | Possibili errori di autenticazione |
È importante precisare che Microsoft non modifica automaticamente il valore nel Registro di sistema. Il nuovo comportamento viene applicato internamente quando BlockNtlmv1SSO non è stato configurato esplicitamente.
La modifica interessa i dispositivi sui quali Credential Guard è disabilitato. Nei sistemi con Credential Guard attivo, il cambiamento descritto non produce ulteriori effetti.
Perché alcune connessioni Wi-Fi e VPN potrebbero smettere di funzionare?
Sebbene NTLMv1 sia stato rimosso come protocollo dalle versioni più recenti di Windows, alcune componenti crittografiche correlate continuano a essere utilizzate da determinati metodi di autenticazione.
Tra questi troviamo MS-CHAPv2, presente in alcune configurazioni aziendali che utilizzano:
- Wi-Fi Enterprise con PEAP-MSCHAPv2.
- Autenticazione di rete cablata tramite EAP-MSCHAPv2.
- Connessioni VPN che utilizzano MS-CHAPv2.
- Meccanismi Single Sign-On integrati con credenziali di dominio.
In questi ambienti, Windows potrebbe dover generare credenziali derivate da NTLMv1 per effettuare automaticamente l’autenticazione con le credenziali dell’utente già connesso.
Quando la modalità Enforce è attiva, questa operazione viene bloccata.
Di conseguenza, una configurazione che funzionava prima del Patch Tuesday potrebbe non riuscire più a completare l’autenticazione automatica.
Questo non significa che tutte le connessioni MS-CHAPv2 siano necessariamente interessate. Microsoft specifica infatti che l’inserimento manuale delle credenziali può continuare a funzionare, perché la limitazione riguarda specificamente la generazione di credenziali derivate da NTLMv1 per il Single Sign-On.
Quali versioni di Windows sono interessate?
La documentazione Microsoft identifica le seguenti versioni:
- Windows 11 24H2.
- Windows 11 25H2.
- Windows 11 26H1.
- Windows 11 26H2.
- Windows Server 2025.
Per Windows 11 24H2, 25H2 e 26H2, l’aggiornamento cumulativo del 13 ottobre 2026 è identificato come KB5127648.
Il cambiamento riguarda quindi soprattutto gli ambienti aziendali che utilizzano configurazioni di autenticazione centralizzata e versioni recenti di Windows.
Non bisogna confondere questo comportamento con un’interruzione generalizzata del funzionamento di NTLM o delle connessioni di rete: l’impatto dipende dalla specifica configurazione di autenticazione.
Come verificare se il problema dipende dal blocco NTLMv1
Prima di modificare la configurazione di sicurezza è opportuno verificare la presenza degli eventi associati al nuovo controllo.
Windows mette a disposizione un registro dedicato:
Registro applicazioni e servizi > Microsoft > Windows > NTLM > Operational
Gli eventi principali sono due.
Evento ID 4024 – Audit
Indica che un processo ha tentato di utilizzare credenziali derivate da NTLMv1 per il Single Sign-On.
In modalità Audit, il tentativo viene registrato ma consentito.
Evento ID 4025 – Enforce
Indica che Windows ha bloccato un tentativo di utilizzare credenziali derivate da NTLMv1 per il Single Sign-On.
Questo evento è particolarmente importante quando un dispositivo non riesce più a collegarsi automaticamente alla rete aziendale dopo gli aggiornamenti.
Gli eventi possono contenere informazioni sul server di destinazione, sull’utente coinvolto e sul processo che ha richiesto l’autenticazione.
Per gli amministratori IT, questi dettagli possono aiutare a individuare la configurazione o il componente che necessita di un aggiornamento.
Come ripristinare temporaneamente l’autenticazione
Microsoft documenta la possibilità di utilizzare la modalità Audit come eccezione temporanea, quando un’organizzazione identifica una dipendenza critica che non può essere eliminata immediatamente.
L’impostazione è controllata dal valore DWORD BlockNtlmv1SSO.
Il percorso ufficiale è:
HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\Lsa\MSV1_0
I valori disponibili sono:
- 0 – Audit: le richieste interessate vengono registrate ma consentite.
- 1 – Enforce: le richieste interessate vengono bloccate.
Per configurare temporaneamente la modalità Audit, è possibile aprire il Prompt dei comandi come amministratore ed eseguire:
reg add "HKLM\SYSTEM\CurrentControlSet\Control\Lsa\MSV1_0" /v BlockNtlmv1SSO /t REG_DWORD /d 0 /fSecondo Microsoft, la modifica non richiede un riavvio del dispositivo.
Attenzione: questa operazione riduce la protezione introdotta dagli aggiornamenti di ottobre 2026. Non dovrebbe quindi essere applicata indiscriminatamente a tutti i computer aziendali.
È opportuno utilizzarla soltanto sui sistemi interessati, dopo aver verificato la causa dell’errore e aver valutato il rischio di sicurezza.
Una volta aggiornata l’infrastruttura di autenticazione, è necessario ripristinare il comportamento protetto.
Per impostare esplicitamente Enforce:
reg add "HKLM\SYSTEM\CurrentControlSet\Control\Lsa\MSV1_0" /v BlockNtlmv1SSO /t REG_DWORD /d 1 /fIn alternativa, dopo la rimozione della dipendenza, è possibile eliminare l’eventuale eccezione temporanea e lasciare che Windows utilizzi il comportamento predefinito previsto dagli aggiornamenti.
Perché disabilitare il controllo non è una soluzione definitiva
Il rafforzamento delle impostazioni NTLM fa parte di un percorso avviato da Microsoft da diversi anni.
NTLMv1 è un protocollo legacy basato su meccanismi crittografici considerati insufficienti rispetto agli attuali requisiti di sicurezza.
La possibilità di generare credenziali derivate da NTLMv1 costituisce una dipendenza che Microsoft intende progressivamente eliminare.
Ripristinare la modalità Audit può risolvere temporaneamente un problema operativo, ma mantiene utilizzabile un meccanismo che il sistema operativo cerca di limitare.
Per questo motivo, negli ambienti aziendali è preferibile:
- Identificare le connessioni che dipendono da credenziali NTLMv1 derivate.
- Verificare le configurazioni dei server RADIUS e dei sistemi di autenticazione.
- Valutare metodi alternativi, come EAP-TLS con autenticazione basata su certificati.
- Verificare l’utilizzo e la compatibilità di Credential Guard.
- Rimuovere le eccezioni temporanee dopo aver completato la migrazione.
Un approccio basato sull’auditing permette di individuare le dipendenze prima che si traducano in interruzioni dei servizi.
Una modifica di sicurezza, non un bug degli aggiornamenti
È importante distinguere questo scenario dai problemi causati involontariamente dagli aggiornamenti cumulativi.
Il passaggio dalla modalità Audit alla modalità Enforce rappresenta una modifica intenzionale del comportamento di Windows.
La conseguenza è che configurazioni aziendali precedentemente funzionanti potrebbero non essere più compatibili con le nuove impostazioni predefinite.
Questo spiega perché le segnalazioni siano comparse in concomitanza con il Patch Tuesday del 13 ottobre 2026, pur non trattandosi necessariamente di un errore del codice introdotto dagli aggiornamenti.
Microsoft aveva già documentato questo percorso nel 2025, lasciando agli amministratori la possibilità di identificare preventivamente eventuali dipendenze tramite gli eventi di auditing.
Conclusioni
Gli aggiornamenti di ottobre 2026 segnano un ulteriore passaggio nel rafforzamento della sicurezza delle autenticazioni Windows.
Il blocco predefinito delle credenziali derivate da NTLMv1 per il Single Sign-On può provocare problemi in alcune infrastrutture Wi-Fi, Ethernet e VPN che utilizzano MS-CHAPv2, specialmente quando Credential Guard non è abilitato.
La modifica del valore BlockNtlmv1SSO può costituire una soluzione temporanea per ripristinare la continuità operativa, ma non dovrebbe diventare una configurazione permanente.
Per gli amministratori di sistema, il messaggio è chiaro: occorre individuare e rimuovere le dipendenze dai meccanismi di autenticazione legacy, anziché continuare a mantenerli attivi attraverso eccezioni alle nuove protezioni.
Fonti
- Microsoft Support – KB5066470: Manage NTLMv1 changes and prevent network authentication issues in Windows
- BornCity – Patchday: Windows 10/11 Updates (13. Oktober 2026)
- Microsoft – Windows 11 October 2026 security update KB5127648