
 Angolo di Windows
Indice dei Contenuti
Microsoft ha annunciato il 17 novembre 2026 la disponibilità generale della Windows Endpoint Security Platform, abbreviata in WESP. La piattaforma permette ai produttori di spostare alcune protezioni in modalità utente, riducendo la dipendenza dal kernel di Windows 11.
È un cambiamento che interessa soprattutto l’affidabilità: un software incaricato di proteggere il computer deve anche limitare le conseguenze dei propri eventuali errori. L’annuncio di Ignite segna una tappa del lavoro avviato con i partner nel 2024.
Perché il kernel è così importante
Il kernel è la parte centrale del sistema operativo. Il codice eseguito in questa modalità condivide uno spazio di memoria privilegiato: un driver che scrive nel punto sbagliato può compromettere altri componenti e provocare il blocco di Windows.
Le applicazioni in modalità utente lavorano invece in processi con spazi di memoria separati. Questo isolamento aiuta a contenere gli errori e impedisce l’accesso diretto alle aree riservate al sistema.
È il motivo per cui spostare determinate elaborazioni fuori dal kernel può migliorare la stabilità. Rimane però necessario garantire al software di sicurezza gli strumenti per riconoscere e fermare le minacce.
Come funziona WESP: lo schema
WESP offre API utilizzabili dalla modalità utente per ricevere eventi e definire azioni protettive. Windows gestisce l’interazione con le attività del sistema. La prima versione copre file system, processi, Registro e Object Manager, il componente che gestisce gli oggetti interni di Windows.
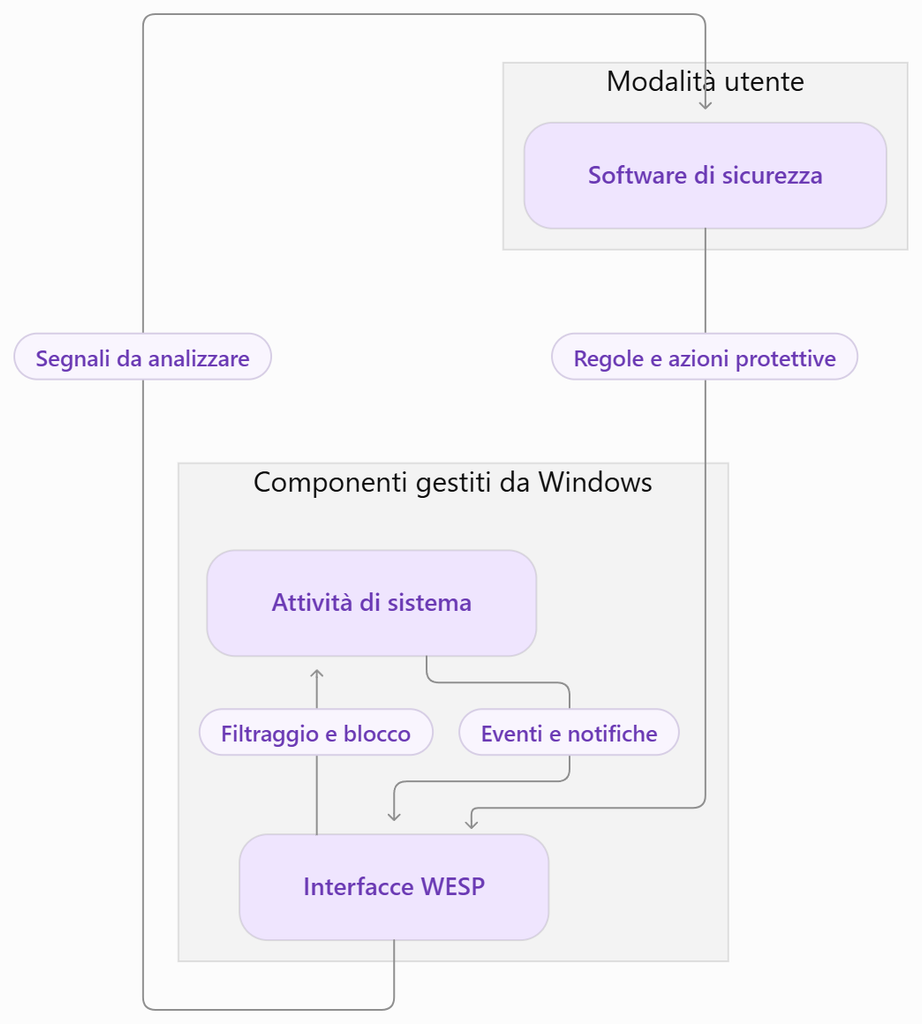
Windows prevede anche meccanismi di recupero se un client o una regola crea problemi durante l’avvio.
Quando arriverà negli antivirus
Il calendario pubblicato da Microsoft distingue la disponibilità della piattaforma dall’integrazione nei singoli prodotti.
| Produttore | Prodotto | Disponibilità indicata |
|---|---|---|
| Bitdefender | Antivirus Free | Quarto trimestre 2026 |
| Sophos | Endpoint | Quarto trimestre 2026 |
| CrowdStrike | Falcon | Primo trimestre 2027 |
| Microsoft | Defender | Primo trimestre 2027, in anteprima |
| ESET | Endpoint Protection | Febbraio 2027 |
| SentinelOne | Singularity | Prima metà 2027 |
| Trellix | EDRF | Prima metà 2027 |
| TrendAI | Vision One | Prima metà 2027 |
La transizione dipende dal fornitore. CrowdStrike presenta WESP come integrazione delle protezioni kernel esistenti: l’annuncio non stabilisce un’uscita totale e immediata di tutti gli antivirus dal kernel.
Il precedente CrowdStrike
Il caso più noto resta l’interruzione dei servizi legata all’aggiornamento CrowdStrike del luglio 2024. Microsoft stimò circa 8,5 milioni di dispositivi Windows coinvolti. Il peso dell’incidente dipese anche dalla presenza di quei sistemi in organizzazioni che erogavano servizi critici.
Nel successivo summit di settembre, Microsoft e i produttori discussero sia nuove possibilità fuori dal kernel sia aggiornamenti distribuiti gradualmente, test di compatibilità e procedure di recupero.
La lezione riguarda quindi anche il modo in cui il software viene aggiornato: una nuova architettura deve accompagnarsi a controlli adeguati prima e durante la distribuzione.
Il lavoro si estende anche agli altri driver
La Driver Quality Initiative, presentata a maggio 2026, affronta il problema su scala più ampia. Microsoft lavora su architettura, verifica dei partner, gestione del ciclo di vita e misurazione della qualità.
Tra gli interventi figurano più possibilità per i driver in modalità utente e driver di classe mantenuti da Microsoft. Per quelli che devono restare nel kernel prosegue il lavoro di irrobustimento. Le valutazioni includono anche funzionalità, prestazioni, consumi e temperature.
Cosa fare sul proprio PC
Per chi usa il computer a casa, il riferimento resta il calendario del proprio antivirus. Conviene verificare nelle note di rilascio quando il supporto WESP arriva nella versione installata.
Per un amministratore IT, il suggerimento è valutare l’integrazione su un gruppo pilota, controllando applicazioni aziendali, prestazioni, avvio e gestione degli incidenti prima di estenderla al parco macchine.
L’obiettivo dichiarato da Microsoft è rendere Windows più resistente ai guasti mantenendo le capacità di protezione. I benefici concreti andranno valutati sulle implementazioni dei singoli prodotti.
Fonte: Microsoft Ignite 2026 — Windows.